|
TwojePC.pl © 2001 - 2026
|
 |
Poniedziałek 16 listopada 2026 |
 |
| |
|
W systemie Windows wykryto poważną lukę zero-day
Autor: Wedelek | źródło: WCCFTech | 06:22 |
|  Microsoft nie ma ostatnio dobrego czasu. Ledwo firma uporała się z poważną awarią swojej infrastruktury a już pojawiły się doniesienia o kolejnej wpadce. Tym razem pod postacią luki zero-day odnalezionej w systemie Windows i nazwanej SignDrop. Umożliwia ona eskalację uprawnień i przypisanie użytkownikowi uprawnień na poziomie SYSTEM co z kolei pozwala na przejęcie pełnej kontroli nad systemem. Żeby było ciekawiej podatność wykorzystuje mechanizm uwierzytelniania systemu Common Log File System (CLFS), który Microsoft wprowadził w październiku 2025 roku w celu ochrony przed takimi właśnie atakami.
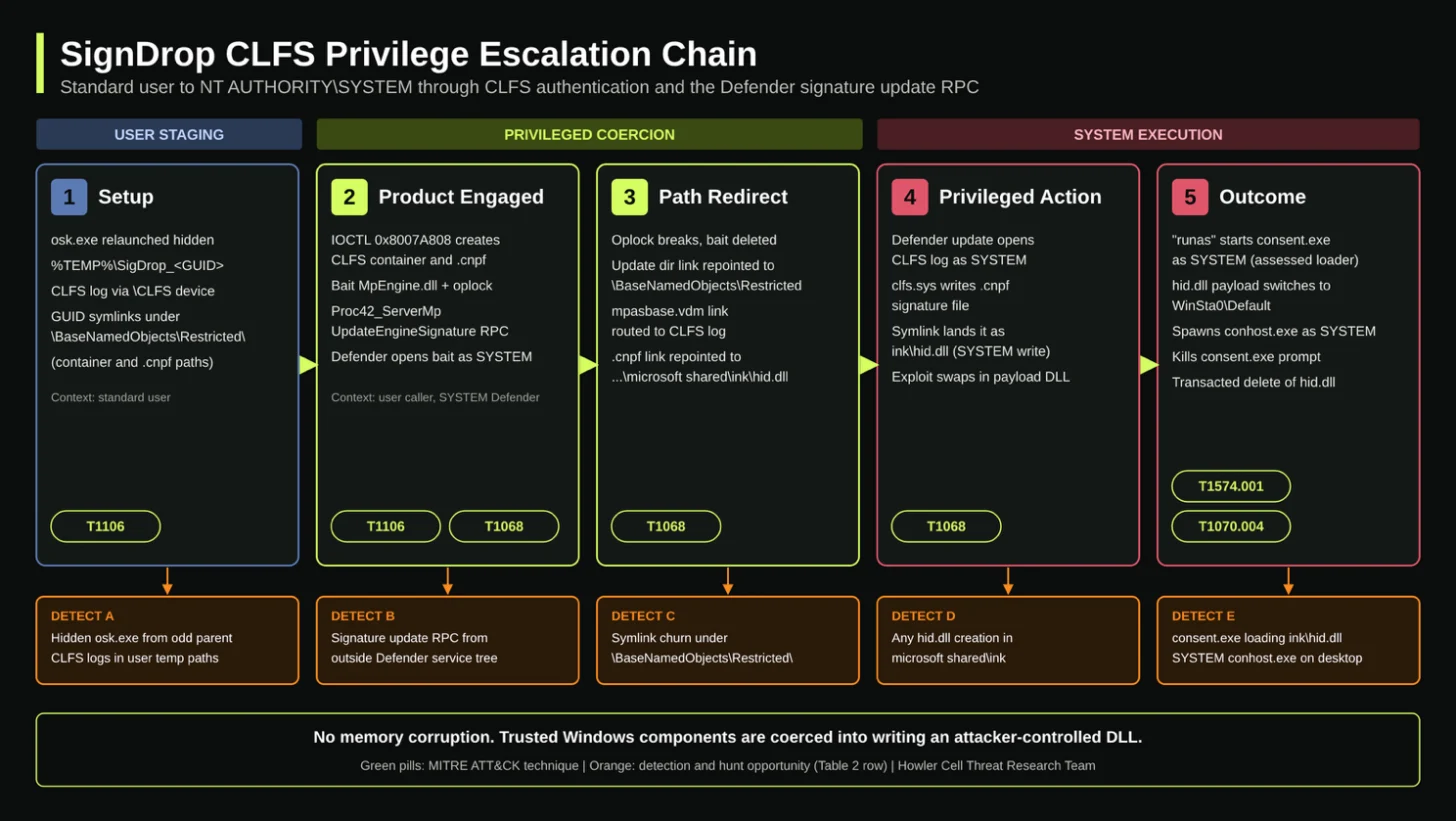
A jak to działa? Otóż wykorzystanie luki polega na manipulowaniu plikami uwierzytelniającymi CLFS i nakłonieniu uprzywilejowanego procesu, np. Microsoft Defender, do ich przetworzenia. W ten sposób atakujący może doprowadzić do utworzenia plików z uprawnieniami SYSTEM, a następnie uruchomić powłokę poleceń z najwyższymi uprawnieniami.
Na problem wpadł badacz bezpieczeństwa Abdelhamid Naceri, znany jako Nightmare Eclipse, który już 10 listopada 2026 roku opublikował na GitHubie kod demonstrujący scenariusz potencjalnego ataku. W tzw. międzyczasie niezależni badacze z firmy Cyderes potwierdzili jego skuteczność.
Według Naceriego podatność może dotyczyć nawet 80% instalacji Windows, a skuteczność exploita zależy od konfiguracji systemu. Problem przetestowano m.in. na Windows 11 26H2 i Windows Server 2025 w wersjach eksperymentalnych.
W odpowiedzi na to Microsoft potwierdził, że analizuje zgłoszenie, a jednocześnie zapewnił, że Defender potrafi wykrywać i skutecznie blokować próby wykorzystania SignDrop. Firma nie odnotowała też żadnych prób aktywnego wykorzystania podatności w rzeczywistych atakach. To jednak może się w każdej chwili zmienić.
Na moment publikacji podatność nie otrzymała jeszcze identyfikatora CVE ani dedykowanej poprawki bezpieczeństwa. Użytkownikom zaleca się instalowanie aktualizacji Windows i Microsoft Defender. Nie należy też wyłączać mechanizmu uwierzytelniania CLFS, bo takie działanie naraziłoby system na inne, dobrze znane już wektory ataków.
 |
| |
|
|
|
|
|
 |
 |
|
|
|
D O D A J K O M E N T A R Z |
 |
| |
|
Aby dodawać komentarze, należy się wpierw zarejestrować, ewentualnie jeśli posiadasz już swoje konto, należy się zalogować.
|
|
|
|
|
|
|
|
|
|